Passwordless y MFA
Autenticación mediante aplicación móvil o de escritorio, biometría del dispositivo, passkeys y otros factores, reduciendo la exposición de contraseñas.
Identidad, acceso y prevención del fraude
Implantamos Ironchip para proteger aplicaciones, puestos y accesos remotos con autenticación sin contraseña y políticas contextuales. La plataforma comprueba quién solicita el acceso, qué dispositivo utiliza y si el contexto es coherente antes de autorizarlo.
 IRONCHIP
Integrado por Onneo
Organizaciones con trabajo híbrido, accesos de terceros, VPN, RDP, aplicaciones críticas o cuentas privilegiadas que necesitan elevar la confianza sin añadir fricción indiscriminada.
Capacidades
Una base tecnológica que Onneo convierte en un control operativo, mantenido y comprensible.
Autenticación mediante aplicación móvil o de escritorio, biometría del dispositivo, passkeys y otros factores, reduciendo la exposición de contraseñas.
Las zonas seguras añaden el contexto habitual del usuario a la identidad y al dispositivo para detectar accesos incoherentes o de mayor riesgo.
Las políticas pueden combinar usuario, grupo, dispositivo, zona segura y aplicación antes de permitir un acceso corporativo o remoto.
Un panel común organiza usuarios, aplicaciones, claves, permisos, anomalías y registros de actividad para facilitar la supervisión.
Comparativa para tu empresa
Ironchip aporta una señal que el MFA tradicional no suele demostrar: el lugar físico reconocido desde el que se usa la identidad. Esa diferencia resulta especialmente relevante en industria, acceso de terceros, RDP/SSH y operaciones sensibles.
Valoramos de 0 a 10 la cobertura funcional, la sencillez operativa, la integración, el control y la capacidad de evolución de cada propuesta.
Valoración editorial de Onneo elaborada a partir de la documentación enlazada. No es una calificación del fabricante ni una prueba de laboratorio.Ironchip valida conjuntamente persona, dispositivo y zona segura, incluso en puestos sin teléfono mediante USB, NFC, escritorio o acceso sin agente.
Más certeza sobre el contexto real del acceso y menos dependencia del móvil en fábricas, puestos compartidos y operaciones sensibles.
Añade inteligencia de ubicación basada en el entorno a aplicaciones Microsoft y no Microsoft mediante SAML, OIDC, RADIUS o API.
Permite elevar la seguridad contextual más allá del ecosistema Microsoft y aplicar una misma lógica a VPN, RDP, SSH y aplicaciones críticas.
Certifica zonas físicas y protege accesos industriales o de terceros sin depender siempre de móvil, SMS o biometría.
Reduce el fraude y la suplantación en situaciones donde saber quién accede no basta: también importa desde qué dispositivo y lugar.
Nuestra recomendación se basa en el valor operativo para el cliente: menor complejidad, mejor control, continuidad y capacidad de respuesta. El alcance final se valida con los requisitos e integraciones de cada organización.
Identidad contextual
Ironchip incorpora el contexto al proceso de autenticación para elevar la confianza sin convertir cada acceso en una sucesión de pasos. Configuramos esa capacidad con criterios de proporcionalidad, privacidad y continuidad operativa.
El fabricante indica que sus zonas seguras se basan en una firma del entorno y que no almacena la ubicación física del usuario, sino el modelo que permite validar si el contexto es reconocido.
El dispositivo registrado actúa como una clave de identidad. La autorización puede exigir su presencia junto con la zona segura y la verificación del usuario.
El módulo IDS permite revisar advertencias y anomalías observadas durante la autenticación, con información del evento, la fecha y el usuario afectado.
La documentación contempla protocolos e integraciones para Microsoft 365, Google Workspace, Azure AD, Windows y macOS, RDP, RADIUS, VPN y distintos fabricantes de seguridad.
La tecnología por dentro
El panel de gestión permite pasar de una política teórica a una operación visible: incorporar aplicaciones y usuarios, administrar zonas seguras y revisar los eventos que explican cada decisión de acceso.
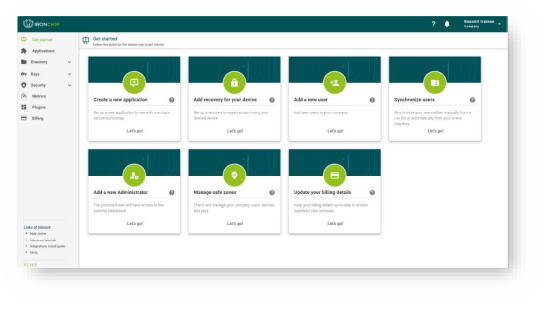
La consola reúne aplicaciones, usuarios, sincronización, recuperación y zonas seguras en un mismo punto de administración.
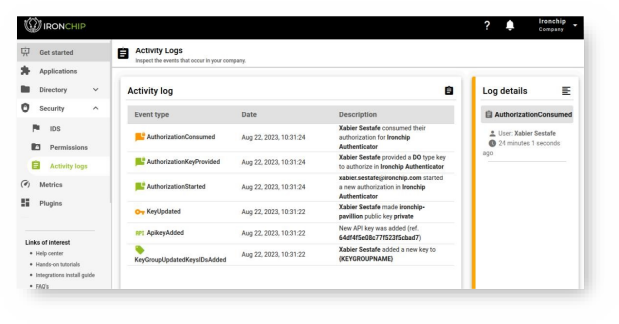
Los eventos muestran autorizaciones, cambios de claves y detalles del usuario para facilitar revisión, investigación y auditoría.
Imágenes y capturas facilitadas por el fabricante o atribuidas junto a cada recurso. La interfaz y las prestaciones pueden evolucionar según la versión y el alcance contratado.
Servicio gestionado
La implantación es el comienzo. Definimos el ciclo de trabajo necesario para que la tecnología conserve su eficacia con el paso del tiempo.
Plataforma de identidad de Ironchip ↗Conexión con el cumplimiento
Contribuye al control de acceso, la autenticación robusta, la segregación por grupos y la trazabilidad de las identidades. Los registros de accesos, cambios y anomalías aportan evidencias útiles para ISO 27001 y ENS, siempre dentro de un sistema de gestión más amplio.
La tecnología contribuye a los controles aplicables, pero no sustituye el análisis de riesgos, la gestión ni la evaluación de conformidad.Otras capas
Siguiente paso
Revisamos el entorno, el alcance y la operación necesaria antes de recomendar una solución.