EPP y prevención
Antimalware, defensa frente a exploits y ataques sin fichero, análisis de comportamiento, control web, firewall y reducción del riesgo antes de que exista un incidente.
Protección, detección y respuesta
Operamos Bitdefender GravityZone como una plataforma de seguridad por capas para puestos y servidores. Partimos de la prevención y el endurecimiento, añadimos EDR o XDR cuando el riesgo lo exige y definimos quién investiga y responde para que una alerta no se quede simplemente en otra consola.
 Integrado por Onneo
Empresas que necesitan proteger puestos y servidores, investigar ataques avanzados o disponer de vigilancia y respuesta continua sin mantener un SOC propio.
Capacidades
Una base tecnológica que Onneo convierte en un control operativo, mantenido y comprensible.
Antimalware, defensa frente a exploits y ataques sin fichero, análisis de comportamiento, control web, firewall y reducción del riesgo antes de que exista un incidente.
Correlaciona eventos entre equipos, representa la cadena de ataque, permite buscar indicadores de compromiso y ofrece acciones para contener y remediar.
Amplía la correlación hacia identidad, red, cloud y aplicaciones de productividad para reconstruir ataques que atraviesan varias superficies.
Añade un equipo especializado que monitoriza, investiga, realiza threat hunting y ejecuta o recomienda respuestas según el alcance acordado.
Comparativa para tu empresa
Frente a Trend Micro, Symantec/Broadcom o WatchGuard, GravityZone destaca cuando se busca una arquitectura única que empiece en la prevención y pueda crecer hacia EDR, XDR y MDR sin cambiar de consola ni de agente.
Valoramos de 0 a 10 la cobertura funcional, la sencillez operativa, la integración, el control y la capacidad de evolución de cada propuesta.
Valoración editorial de Onneo elaborada a partir de la documentación enlazada. No es una calificación del fabricante ni una prueba de laboratorio.GravityZone permite comenzar con una prevención sólida y ampliar la misma arquitectura hacia EDR, XDR y MDR sin sustituir el agente ni fragmentar la operación.
Una evolución más sencilla, políticas coherentes y menos esfuerzo para mantener protegidos puestos, servidores, identidad y servicios cloud.
Ofrece una experiencia cloud unificada para desplegar, endurecer, investigar y responder, con una progresión clara desde la protección básica hasta la respuesta gestionada.
Menos complejidad heredada, mayor visibilidad del estado real de los equipos y una respuesta más ágil cuando aparece una amenaza.
Separa con claridad EPP, EDR, XDR y MDR para asignar a cada empresa la cobertura que necesita y hacerla crecer sin confundir producto con capacidad de respuesta.
Una inversión ajustada al riesgo, mayor transparencia sobre qué está cubierto y una hoja de ruta que acompaña la madurez de seguridad.
Nuestra recomendación se basa en el valor operativo para el cliente: menor complejidad, mejor control, continuidad y capacidad de respuesta. El alcance final se valida con los requisitos e integraciones de cada organización.
Capas de detección y respuesta
Cada capa resuelve una parte diferente del problema. Diseñamos el alcance según la criticidad, la superficie tecnológica y la capacidad interna del cliente, sin sobredimensionar licencias ni dejar una herramienta avanzada sin operación.
La protección del endpoint bloquea malware, ransomware, exploits y comportamientos conocidos o sospechosos. Es la base que reduce el número de incidentes que llegan a la fase de investigación.
Recoge telemetría del endpoint y correlaciona señales para mostrar origen, propagación e impacto. Facilita investigación, threat hunting, bloqueo, aislamiento y otras acciones de respuesta.
Une las señales de endpoint con sensores de identidad, red, AWS, Azure, Google Cloud, Microsoft 365, Google Workspace y otras aplicaciones para obtener una historia común del incidente.
No es otro sensor: es un servicio humano apoyado en EDR/XDR. Los analistas filtran el ruido, investigan, buscan amenazas, priorizan y responden conforme a procedimientos y acciones previamente acordados.
La tecnología por dentro
GravityZone organiza la seguridad como una arquitectura progresiva: controles incluidos en el endpoint, módulos de detección y respuesta y servicios opcionales de operación gestionada. La licencia y el servicio deben corresponder al alcance realmente necesario.
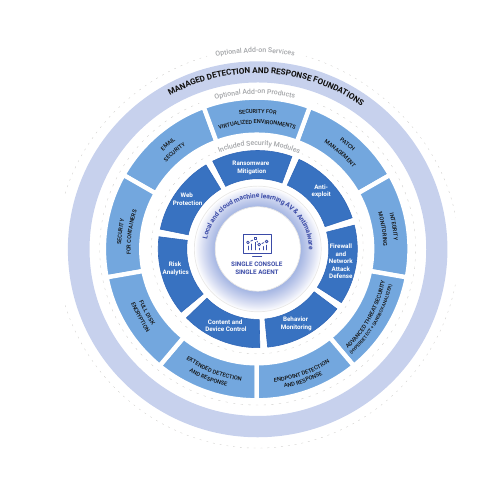
Prevención, análisis de riesgo, EDR/XDR y servicios gestionados se apoyan en una consola y un agente comunes, según la modalidad elegida.
Imágenes y capturas facilitadas por el fabricante o atribuidas junto a cada recurso. La interfaz y las prestaciones pueden evolucionar según la versión y el alcance contratado.
Servicio gestionado
La implantación es el comienzo. Definimos el ciclo de trabajo necesario para que la tecnología conserve su eficacia con el paso del tiempo.
Bitdefender GravityZone XDR ↗Conexión con el cumplimiento
Refuerza la protección frente a código malicioso, la gestión de vulnerabilidades, el registro de actividad, la detección de anomalías y la respuesta a incidentes. La trazabilidad de alertas, investigaciones y acciones aporta evidencias útiles para ISO 27001 y ENS.
La tecnología contribuye a los controles aplicables, pero no sustituye el análisis de riesgos, la gestión ni la evaluación de conformidad.Otras capas
Siguiente paso
Revisamos el entorno, el alcance y la operación necesaria antes de recomendar una solución.
 IRON